Il role-based dispensing consiste nel concedere agli operatori sanitari solo i permessi necessari per il proprio lavoro specifico, né più né meno. La raccomandazione operativa è chiara: usare ADC profilati, applicare il principio del minimo privilegio, richiedere un’autenticazione forte e limitare rigorosamente gli override, con controlli documentati. Questo approccio si basa su linee guida consolidate di ISMP e ASHP, oggi punto di riferimento per chi progetta sistemi di dispensazione sicuri.
In breve:
- Il controllo degli accessi basato sui ruoli riduce gli errori di dispensazione e aumenta la tracciabilità, grazie a permessi limitati e configurati correttamente fin dall’inizio.
- È essenziale aggiornare immediatamente i privilegi in caso di cambiamenti di stato o cessazione del rapporto di lavoro, e limitare gli override alle situazioni di emergenza documentate e con limiti predefiniti.
- La definizione dei ruoli e delle policy deve essere affidata a una governance condivisa tra farmacia, comitato terapeutico e risorse umane, per evitare decisioni isolate o non aggiornate.
- Un sistema profilato e integrato tra armadi automatici, cartella clinica e verifica al letto del paziente riduce i disallineamenti, consentendo il controllo continuo di scorte e somministrazioni.
- La fase di pilotaggio di un sistema basato su ruoli deve essere attentamente misurata e rivista, partendo da un reparto con volumi gestibili, prima di estenderlo all’intera struttura.
Indice
- Perché il role-based dispensing migliora sicurezza e controllo
- Principi fondamentali: RBAC, minimo privilegio e negazione di default
- Componenti tecnici e operativi da mettere in pratica
- Chi definisce le policy: farmacia, comitato terapeutico e ruoli decisionali
- Roadmap operativa: dal censimento dei ruoli al pilota
- Audit operativo: report, frequenza e gestione delle discrepanze
- Integrazione tra ADC, cartella clinica e verifica al letto del paziente
- Formazione e mantenimento delle politiche nel tempo
- Un esempio operativo: hardware e software integrati per il controllo degli accessi
- Prospettiva dell’autore: le priorità operative per i prossimi anni
- Soluzione MGT: i24Manager e dispositivi per il controllo degli accessi
- Fonti
- Domande frequenti
Perché il role-based dispensing migliora sicurezza e controllo
Un sistema di dispensazione che distingue i permessi per ruolo riduce gli errori di selezione e dosaggio perché ogni operatore vede e può prelevare solo ciò che è pertinente alla propria funzione clinica. Gli armadi automatizzati profilati, collegati alle prescrizioni attive, restringono le opzioni disponibili al momento del prelievo e questo, secondo ISMP, riduce il rischio di errore durante la fase di dispensazione.
La tracciabilità puntuale di ogni prelievo scoraggia inoltre comportamenti impropri, perché ogni accesso viene registrato con identità, orario e quantità. Chi preleva sa che l’azione lascia una traccia verificabile.
I vantaggi operativi vanno oltre la sicurezza clinica:
- Reportistica granulare per farmaco, reparto e turno, utile per audit interni e ispezioni.
- Controllo delle scorte in tempo reale, con riduzione di rotture di stock e sprechi.
- Maggiore aderenza ai requisiti di conformità richiesti dagli enti regolatori sanitari.
Questi benefici si sommano solo se i ruoli sono progettati correttamente fin dall’inizio, non aggiunti come correzione successiva a un sistema aperto.
Principi fondamentali: RBAC, minimo privilegio e negazione di default
Il controllo degli accessi basato sui ruoli, o RBAC, assegna i permessi a un ruolo definito per funzione lavorativa, non alla singola persona: l’utente eredita i permessi del ruolo a cui è associato. Il Council on Pharmacy Standards indica che il modello moderno richiede un approccio “deny by default”, dove ogni permesso deve essere esplicitamente concesso e nulla è disponibile per impostazione predefinita.
La progettazione dei ruoli in farmacia segue alcuni passaggi pratici:
- Definire il ruolo in base alla funzione reale svolta, non al titolo formale o all’anzianità.
- Elencare i permessi critici collegati a quel ruolo: verificare un ordine, rimuovere un farmaco da un ADC, gestire l’inventario o modificare le liste di override.
- Mappare ogni utente al ruolo corretto, evitando l’accumulo di permessi ereditati da incarichi precedenti.
- Rivedere periodicamente i ruoli, perché mansioni e responsabilità cambiano nel tempo e un permesso non più necessario resta comunque un rischio.
Il documento del Council on Pharmacy Standards propone matrici di permessi che distinguono, ad esempio, perché un tecnico non dovrebbe avere accesso alla verifica finale di un ordine, funzione riservata al farmacista.
Componenti tecnici e operativi da mettere in pratica
La sicurezza del role-based dispensing dipende da scelte tecniche precise, non solo da policy scritte. L’autenticazione forte, tramite biometria o badge con timeout automatico, riduce il rischio che credenziali condivise o dimenticate diventino un varco. ISMP raccomanda che i privilegi vengano aggiornati immediatamente in caso di cambiamento di status o cessazione del rapporto di lavoro, e che le sessioni si chiudano automaticamente dopo un periodo di inattività.
Il profiling degli ADC collega l’armadio automatizzato alle prescrizioni attive del paziente, mostrando all’operatore solo i farmaci effettivamente ordinati. Una configurazione non profilata, al contrario, espone l’intero inventario e aumenta il margine di errore.
Sugli override, la linea guida è netta: vanno consentiti solo in situazioni di emergenza chiaramente definite, mai come scorciatoia abituale. Ogni override richiede documentazione della motivazione clinica e limiti quantitativi predefiniti.
Per il restocking, le pratiche più sicure includono:
- Scansione barcode al momento del carico per confermare il farmaco corretto.
- Doppio controllo finale prima di completare il rifornimento.
- Etichettatura chiara delle unità ad alto rischio, separate fisicamente quando possibile.
Un consiglio: verifica che ogni override generi automaticamente un log consultabile entro 24 ore, non solo a fine turno.
Chi definisce le policy: farmacia, comitato terapeutico e ruoli decisionali
Le decisioni su chi può fare cosa non spettano al singolo reparto, ma a una governance condivisa. Il dipartimento di farmacia mantiene la responsabilità operativa quotidiana: definisce i profili ADC, aggiorna le liste dei farmaci ad alto rischio e supervisiona l’aderenza alle policy.
Il comitato farmaci e terapia (P&T Committee) ha un ruolo distinto e complementare:
- Approva le liste di farmaci ammessi all’override, valutandone la giustificazione clinica.
- Rivede periodicamente le politiche di accesso alla luce di incidenti o quasi-incidenti segnalati.
- Coordina con il reparto risorse umane la revoca tempestiva degli accessi in caso di turnover.
Questa separazione tra chi gestisce l’operatività quotidiana e chi approva le eccezioni cliniche evita che le decisioni sugli override vengano prese in modo isolato o sotto pressione del momento. La revoca degli accessi al termine del rapporto di lavoro, in particolare, richiede una procedura automatica collegata ai sistemi HR: un accesso dimenticato attivo è una delle cause più comuni di compromissione dell’audit trail, secondo ISMP.
Roadmap operativa: dal censimento dei ruoli al pilota
Passare da un sistema aperto a uno basato su ruoli richiede una sequenza precisa, non un cambiamento improvviso su tutta la struttura.
- Mappare i processi esistenti, incluse le integrazioni con ADC, cartella clinica elettronica e sistemi di verifica al letto del paziente.
- Definire i ruoli minimi funzionanti, partendo dal lavoro effettivamente svolto e non da categorie professionali generiche: un approccio al minimo privilegio applicato bene riduce drasticamente i permessi superflui.
- Selezionare un’unità pilota, preferibilmente un reparto con volumi di dispensazione gestibili e personale disponibile a fornire riscontri.
- Misurare indicatori chiave durante il pilota: tasso di override, tasso di discrepanze e tempo medio di verifica degli ordini.
- Rivedere e correggere le policy in base ai dati raccolti, prima di estendere il modello ad altre unità.
Un workflow strutturato di controllo accessi aiuta a evitare che il pilota diventi un esercizio isolato senza collegamento con la scalabilità futura. Il rollout completo dovrebbe procedere reparto per reparto, non come cambio simultaneo su tutta la struttura: questo limita l’impatto di eventuali errori di configurazione e permette di correggere la rotta prima che i problemi si diffondano.
Audit operativo: report, frequenza e gestione delle discrepanze
Un programma di audit efficace non si limita a contare gli override, ma li analizza per contesto. I report utili includono transazioni per singolo utente, per farmaco e per area di reparto, incrociati su finestre temporali diverse.
Secondo ISMP, i log di override dovrebbero essere discussi regolarmente da team interdisciplinari per valutarne la giustificazione clinica, non solo archiviati.
L’adozione degli ADC è passata da una quota modesta a una larga diffusione nel corso degli ultimi decenni, secondo ISMP: una diffusione che rende ancora più urgente una revisione sistematica delle transazioni, non episodica.
Le pratiche di audit più solide includono:
- Analisi periodica interdisciplinare delle transazioni di override, non solo un controllo tecnico isolato.
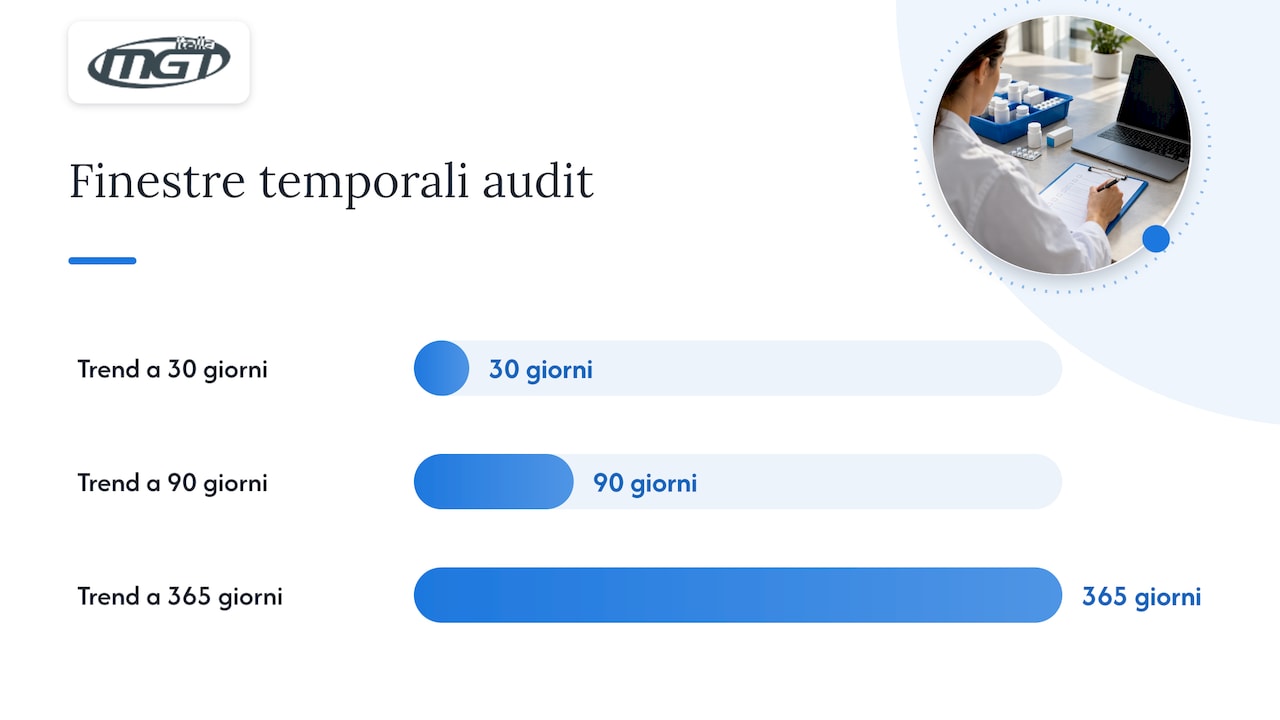
- Trend a 30, 90 e 365 giorni per individuare pattern anomali prima che diventino discrepanze evidenti.
- Un processo di escalation chiaro per le discrepanze, con passaggi investigativi definiti in anticipo.
Quando una discrepanza emerge, la risposta deve seguire una sequenza prevedibile: verifica immediata con l’operatore coinvolto, controllo incrociato con la cartella clinica e, se necessario, coinvolgimento della direzione farmacia.
Integrazione tra ADC, cartella clinica e verifica al letto del paziente
Un sistema di dispensazione chiuso e sicuro richiede che l’ADC comunichi con la cartella clinica elettronica in modalità profilata: solo i farmaci effettivamente prescritti diventano visibili e prelevabili dall’operatore. Questa integrazione, insieme alla verifica tramite codice a barre al momento della somministrazione, chiude il cerchio tra prescrizione, prelievo e somministrazione.
Le pratiche operative da mantenere costanti includono:
- Scansione barcode sia in fase di restocking sia al momento della somministrazione al paziente.
- Sincronizzazione continua dell’inventario tra ADC e sistema centrale, per evitare disallineamenti tra scorte fisiche e dati registrati.
- Gestione corretta dei codici NDC e delle etichette stampate, per garantire corrispondenza esatta tra farmaco fisico e registrazione digitale.
Le soluzioni software per la tracciabilità degli asset mostrano come un sistema centralizzato possa collegare prelievi, giacenze e report in un’unica visione operativa, riducendo la necessità di controlli manuali incrociati.
Formazione e mantenimento delle politiche nel tempo
Una policy ben scritta perde efficacia senza un programma di formazione che la mantenga viva. L’onboarding iniziale dovrebbe includere sessioni pratiche sui permessi specifici del ruolo assegnato, non solo una presentazione generica del sistema.
Per i ruoli con accesso a funzioni critiche, come la gestione degli override o la verifica finale degli ordini, servono refresh periodici obbligatori, non solo formazione all’assunzione.
Alcune pratiche utili per mantenere le competenze aggiornate:
- Simulazioni periodiche di scenari di discrepanza, per abituare il personale alla procedura corretta prima che si presenti un caso reale.
- Esercitazioni pratiche sull’uso corretto degli override, con casi limite discussi in gruppo.
- Revisione dei log di audit come strumento di formazione continua, mostrando esempi reali (anonimizzati) di comportamenti da correggere.
Un consiglio: trasforma ogni discrepanza risolta in un caso di studio interno da condividere con il team entro la settimana successiva, finché il dettaglio è ancora utile.
Un esempio operativo: hardware e software integrati per il controllo degli accessi
Un ecosistema che unisce hardware modulare e software di gestione centralizzata mostra concretamente come si applicano questi principi. Alcuni software di gestione permettono la gestione utenti, la tracciabilità dei prelievi e la reportistica in un’unica piattaforma, consentendo di sapere chi preleva cosa, quando e in quale quantità.
Sul lato hardware, alcune soluzioni di distributori automatici, locker intelligenti e sistemi cabinet per la raccolta di materiale esausto permettono di segregare fisicamente elementi critici, applicando controlli di accesso differenziati per ruolo. Questo approccio, nato per la gestione di DPI, utensili e materiali industriali, dimostra come profilazione e tracciabilità puntuale siano applicabili a qualsiasi contesto dove il valore di ciò che viene gestito richiede controllo rigoroso.
Prospettiva dell’autore: le priorità operative per i prossimi anni
La governance dei permessi non è un progetto da completare una volta e archiviare: è un processo che invecchia rapidamente se non alimentato da dati aggiornati. Le organizzazioni che pubblicano internamente i propri indicatori di override e discrepanza, confrontandoli nel tempo, costruiscono una cultura di responsabilità più solida di qualsiasi policy scritta. La sfida dei prossimi anni non sarà tecnologica, ma organizzativa: farmacia, IT e direzione clinica devono progettare i ruoli insieme, non in sequenza.
— Amedeo
Soluzione MGT: i24Manager e dispositivi per il controllo degli accessi
Per i responsabili che gestiscono materiali critici, DPI o strumenti di valore, sono disponibili sistemi integrati che applicano principi di controllo simili a quelli visti in questo articolo: hardware modulare, come distributori automatici, locker e cassettiere intelligenti, abbinati a software per la gestione utenti e la tracciabilità completa dei prelievi.

Il vantaggio concreto sta nella possibilità di configurare permessi differenziati per ruolo e ottenere report dettagliati senza dover gestire sistemi separati per hardware e software. Chi vuole approfondire come funziona nella pratica può consultare la pagina di i24Manager o esplorare la linea di distributori e locker per valutare la configurazione più adatta al proprio contesto.
Fonti
- ISMP — Guidelines for the Safe Use of Automated Dispensing Cabinets
- Council on Pharmacy Standards — RBAC and least-privilege principles
- ASHP — Technician Product Verification Model Legislation
Domande frequenti
Quali sono i diversi tipi di sistemi di dispensazione?
I sistemi di dispensazione vanno dagli armadi automatizzati profilati, collegati alla cartella clinica, a quelli non profilati che mostrano l’intero inventario. Esistono anche magazzini virtuali basati su software senza automazione meccanica e sistemi ibridi che combinano più tecnologie nello stesso reparto.
L’intelligenza artificiale può sostituire il farmacista nella verifica?
No: ASHP riconosce che un farmacista può supervisionare elettronicamente sistemi automatizzati anche senza essere fisicamente presente, ma richiede comunque un sistema di quality assurance continuo sotto responsabilità professionale. La supervisione resta una funzione clinica, non delegabile a un algoritmo.
Qual è il ruolo della dispensazione nella pratica farmaceutica?
La dispensazione è il passaggio che collega la prescrizione alla somministrazione effettiva del farmaco al paziente, e richiede verifica dell’ordine, prelievo corretto ed etichettatura accurata. Un sistema basato su ruoli assicura che ogni fase venga eseguita solo da personale autorizzato per quella specifica funzione.
Chi è il principale responsabile della sicurezza nella dispensazione?
Il dipartimento di farmacia mantiene la responsabilità operativa quotidiana, ma la governance è condivisa con il comitato farmaci e terapia, che approva le liste di override e rivede le politiche di accesso. La responsabilità individuale di ogni prelievo resta comunque tracciata a livello di singolo operatore.